Vale começar separando duas coisas que costumam ser confundidas. A segurança técnica do AnyDesk é sólida: o canal é criptografado, cada instalação tem identificação própria e ninguém entra sem autorização. A segurança prática depende de configuração e, sobretudo, de não ser convencido a abrir a porta.
As camadas de proteção
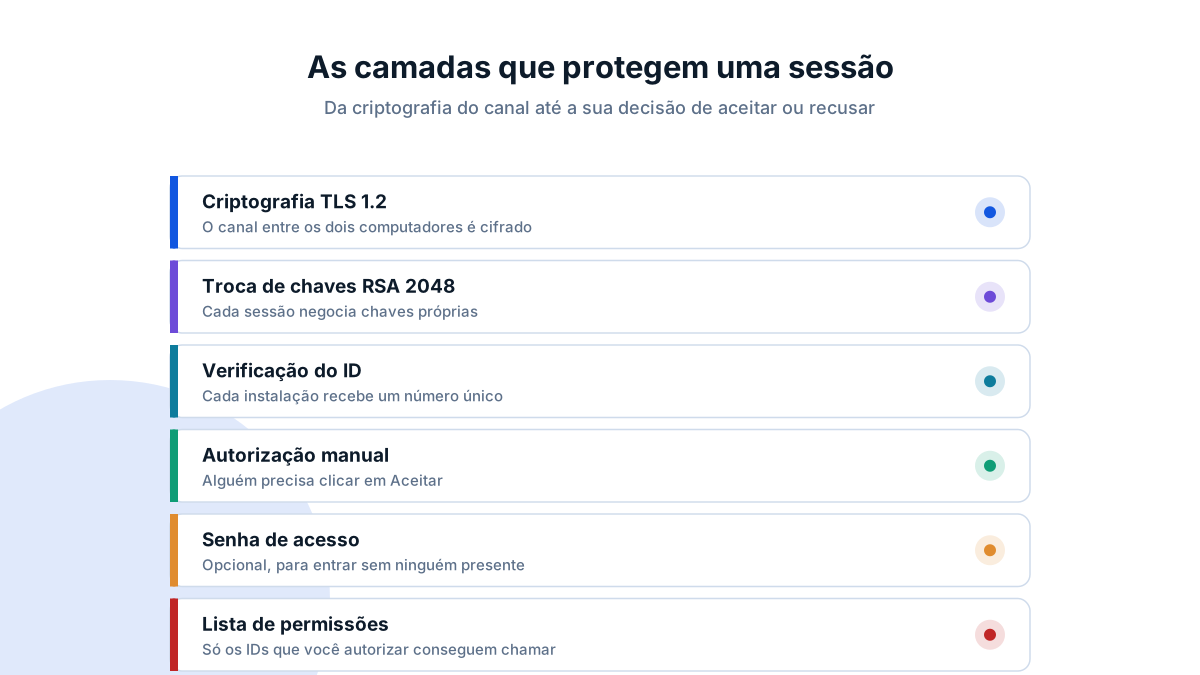
Repare que as três últimas camadas dependem inteiramente de você. É onde os incidentes acontecem.
Como funciona o golpe do falso suporte
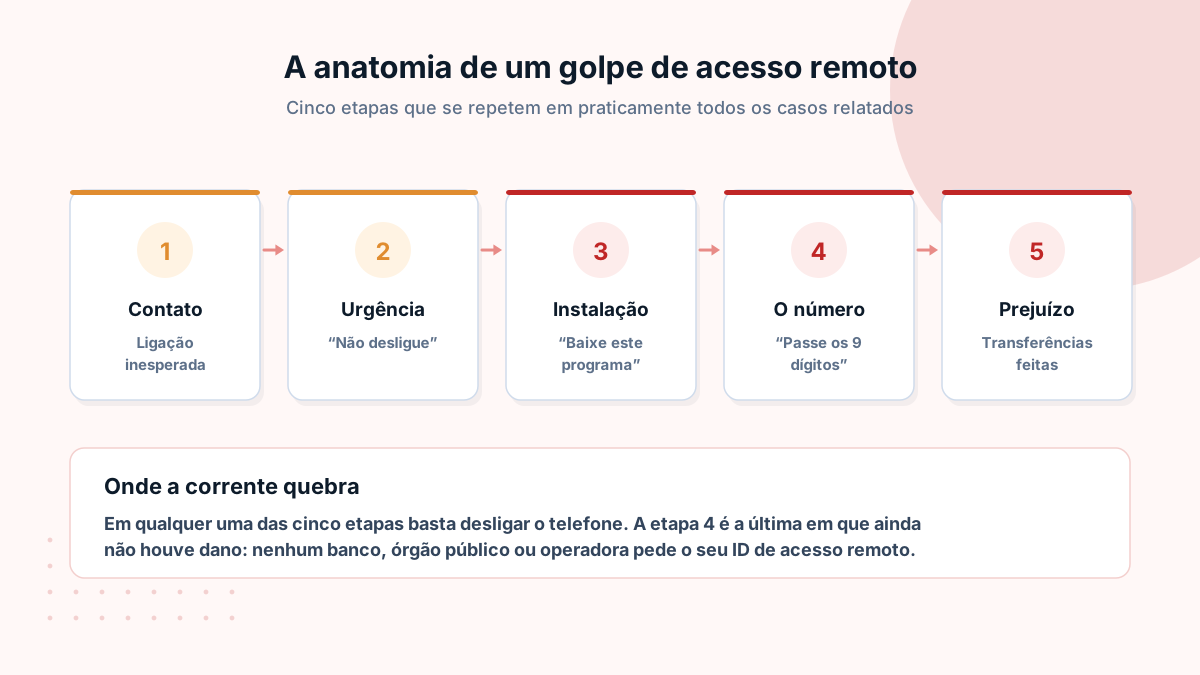
O roteiro é padronizado e se repete há anos, com pequenas variações. Conhecê-lo é a melhor defesa que existe.
O contato inesperado
Uma ligação, mensagem ou e-mail alegando ser do banco, da operadora, de um marketplace ou de um órgão público. Sempre com algo urgente: uma compra suspeita, um CPF usado em fraude, um estorno a fazer.
A criação de urgência
“Precisamos resolver agora”, “não desligue”, “não comente com ninguém”. O objetivo é impedir que você pare para pensar ou consulte alguém de confiança.
O pedido de instalação
Você é orientado a instalar um “programa de segurança”. Pode ser o AnyDesk ou qualquer outro de acesso remoto. Às vezes acompanhado de um link ou de um arquivo enviado por mensagem.
O pedido do número
Aqui está o ponto de virada: pedem os nove dígitos que aparecem na tela. Com esse número, eles solicitam a conexão — e pedem que você clique em “Aceitar”.
O acesso e o prejuízo
Com a tela sob controle, orientam você a abrir o banco. A tela pode ser escurecida enquanto as transferências são feitas. Muitas vítimas só percebem horas depois.
Sinais de alerta
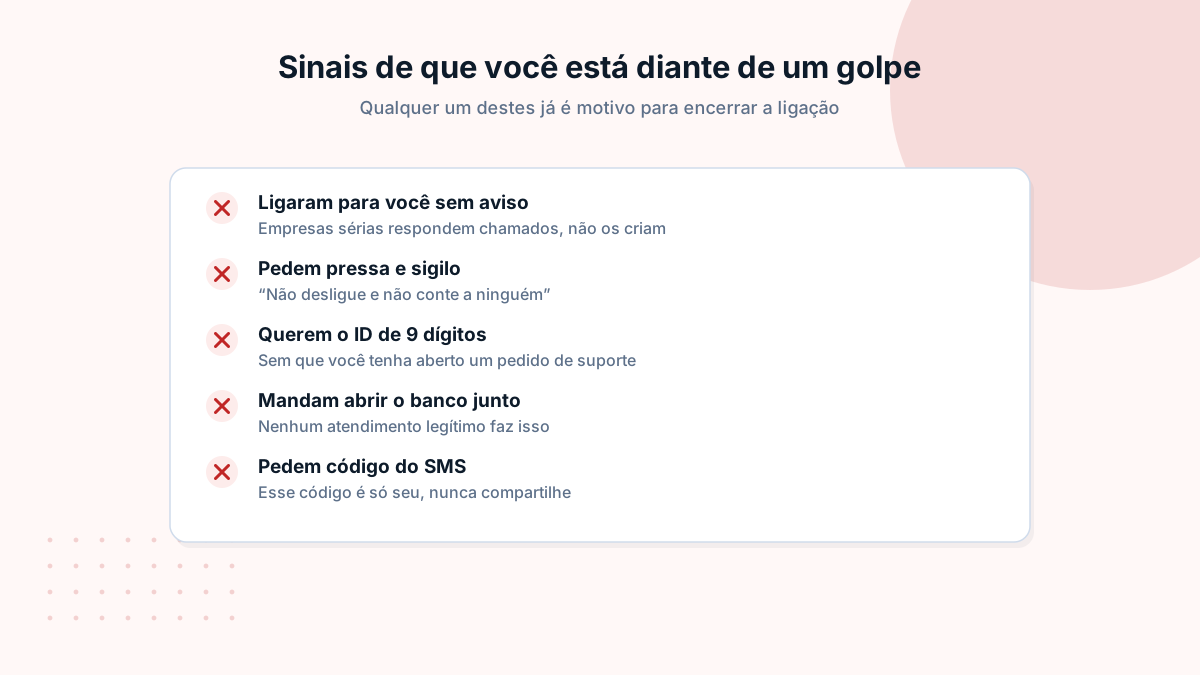
Uma regra que resolve praticamente todos os casos: se você não iniciou o contato, não é atendimento. Desligue, procure o telefone oficial da empresa por conta própria e ligue você mesmo.
O que configurar agora
Se você usa AnyDesk com frequência, estas três configurações mudam bastante o seu risco.
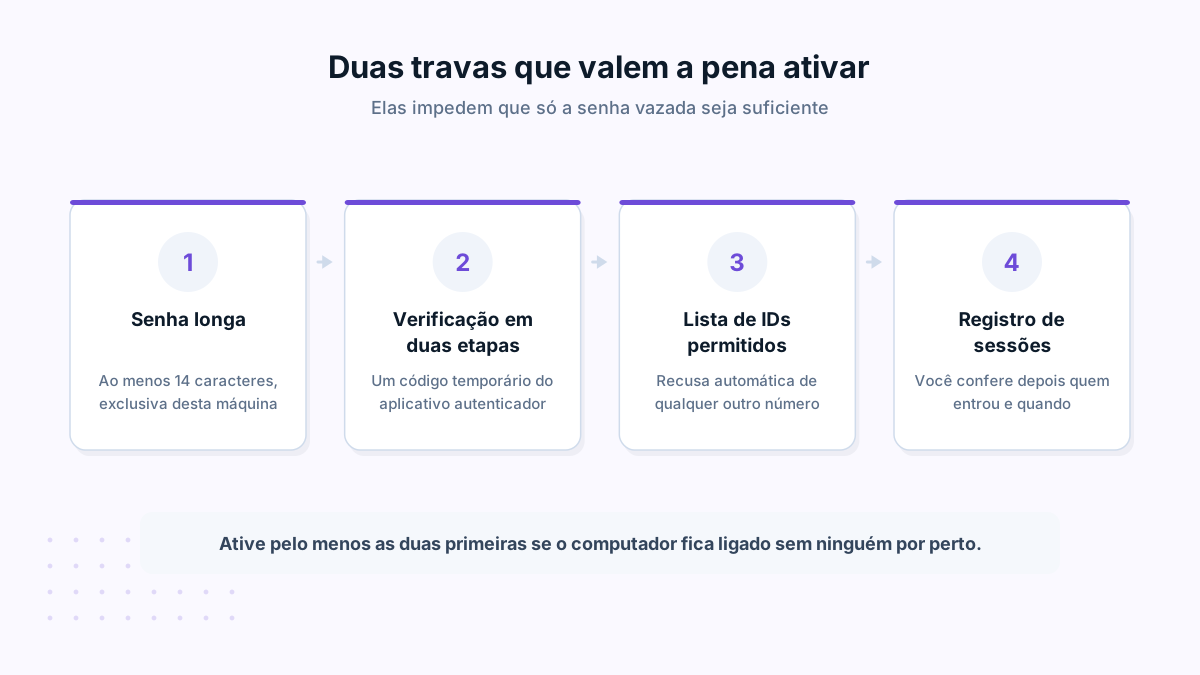
A senha de acesso não supervisionado merece um comentário à parte. Ela é o que permite entrar sem ninguém autorizar — muito útil para acessar o próprio computador de casa, e devastadora se vazar. Se em algum momento você a informou por telefone, troque imediatamente.
Lista de IDs permitidos
Esta é a proteção mais subestimada do programa. Com ela ativa, apenas os números que você cadastrar conseguem sequer solicitar conexão. Qualquer outro é recusado automaticamente, sem nem exibir a janela de aceite.
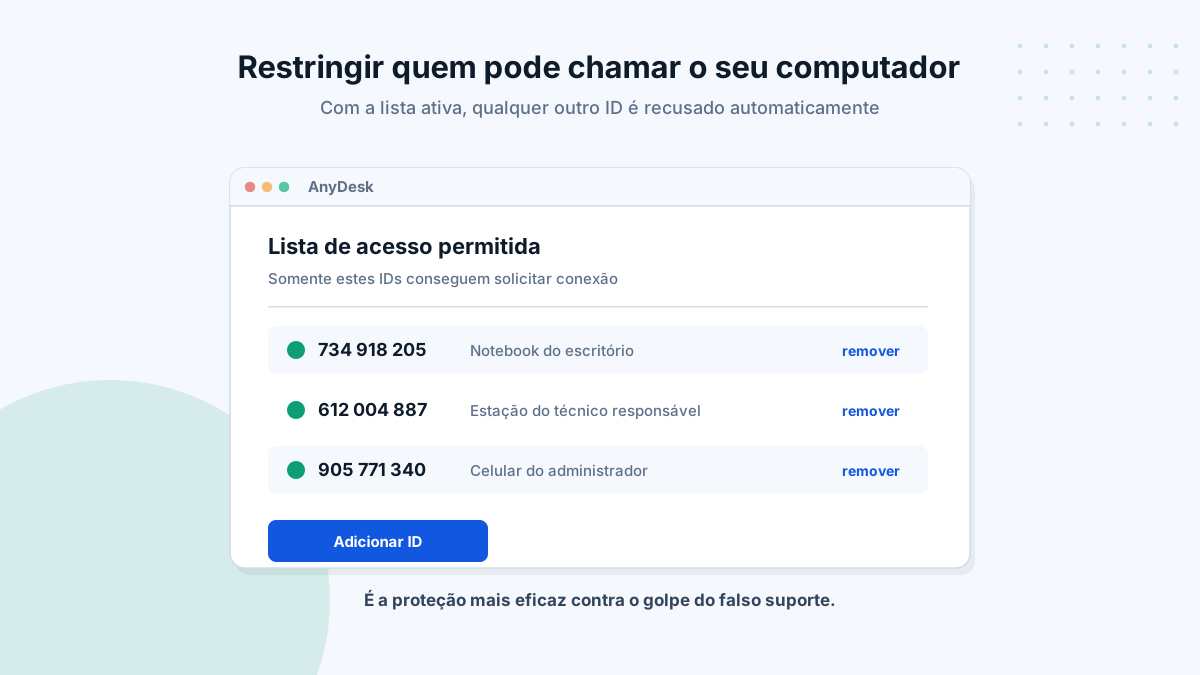
Para quem mantém acesso permanente a máquinas de clientes ou de familiares, essa lista praticamente elimina o vetor do falso suporte: mesmo que a vítima seja convencida, o golpista não consegue estabelecer a chamada.
Conferir o registro de sessões
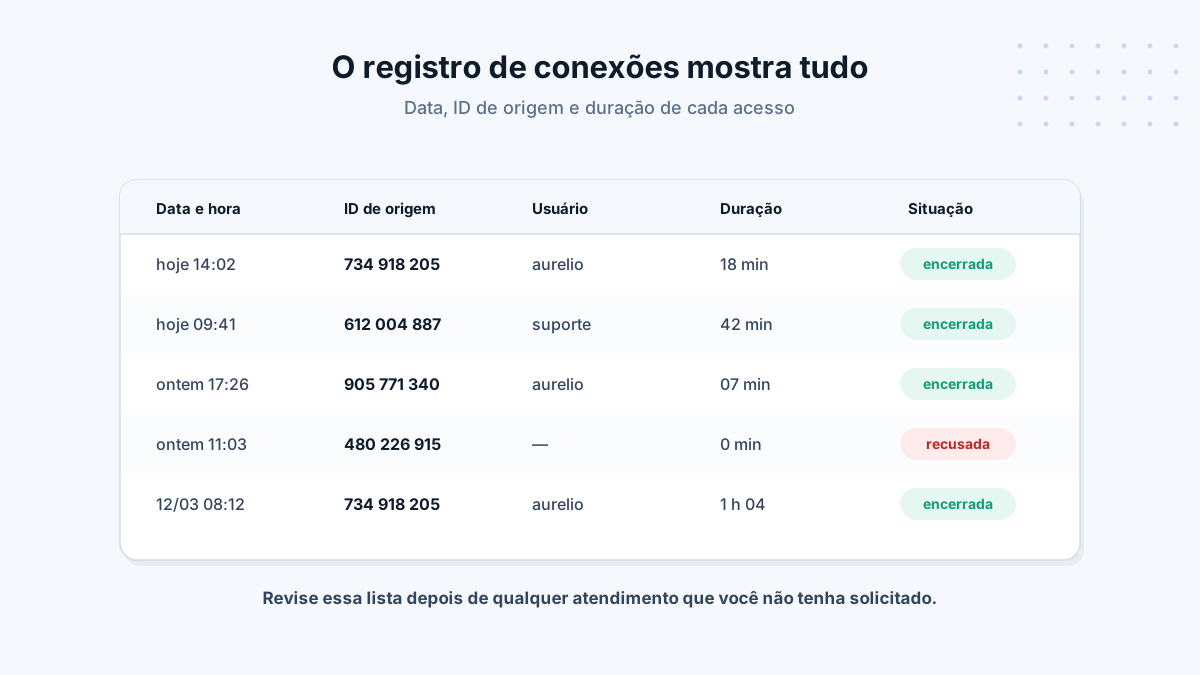
O programa mantém um histórico de todas as conexões: data, ID de origem, usuário e duração. Vale conferir depois de qualquer atendimento — e principalmente se você desconfiar de algo.
Se você já foi vítima
Ordem das ações
- Desconecte o computador da internet (tire o cabo ou desligue o Wi-Fi).
- Desinstale o programa de acesso remoto.
- De outro aparelho, ligue para o seu banco pelo número do cartão e bloqueie as contas.
- Troque as senhas — sempre a partir de um dispositivo que não foi acessado.
- Registre boletim de ocorrência; muitos estados têm delegacia virtual.
- Comunique o ocorrido ao banco por escrito, pelos canais oficiais.
Não perca tempo tentando descobrir “o que eles fizeram” antes de bloquear as contas. A prioridade é interromper o acesso e proteger o dinheiro; a investigação vem depois.
Perguntas frequentes
O AnyDesk é um vírus?
Não. É um programa legítimo de uma empresa alemã, usado por milhões de profissionais de TI. Alguns antivírus o classificam como “aplicativo potencialmente indesejado” justamente porque golpistas abusam dele — o que é diferente de dizer que o programa é malicioso.
Alguém pode entrar no meu computador sem eu saber?
Só em duas situações: se você tiver configurado uma senha de acesso não supervisionado e essa senha vazar, ou se você mesmo clicar em “Aceitar”. Sem uma dessas duas coisas, o acesso não acontece.
Meu banco pode pedir para eu instalar o AnyDesk?
Não. Nenhuma instituição financeira brasileira solicita instalação de programa de acesso remoto para atender clientes. Se isso aconteceu, é fraude — desligue e procure o telefone oficial impresso no cartão.
Instalei a pedido de um golpista. O que faço agora?
Desconecte o computador da internet imediatamente, desinstale o programa, ligue para o seu banco pelo número oficial e registre boletim de ocorrência. Troque as senhas a partir de outro aparelho, nunca do que foi acessado.
A conexão do AnyDesk é criptografada?
Sim. O canal usa TLS 1.2 e a troca de chaves usa RSA 2048. Na prática, isso significa que interceptar o tráfego no meio do caminho não entrega o conteúdo da sessão. O elo frágil continua sendo humano.